16 Temmuz 2026 · 4 dk
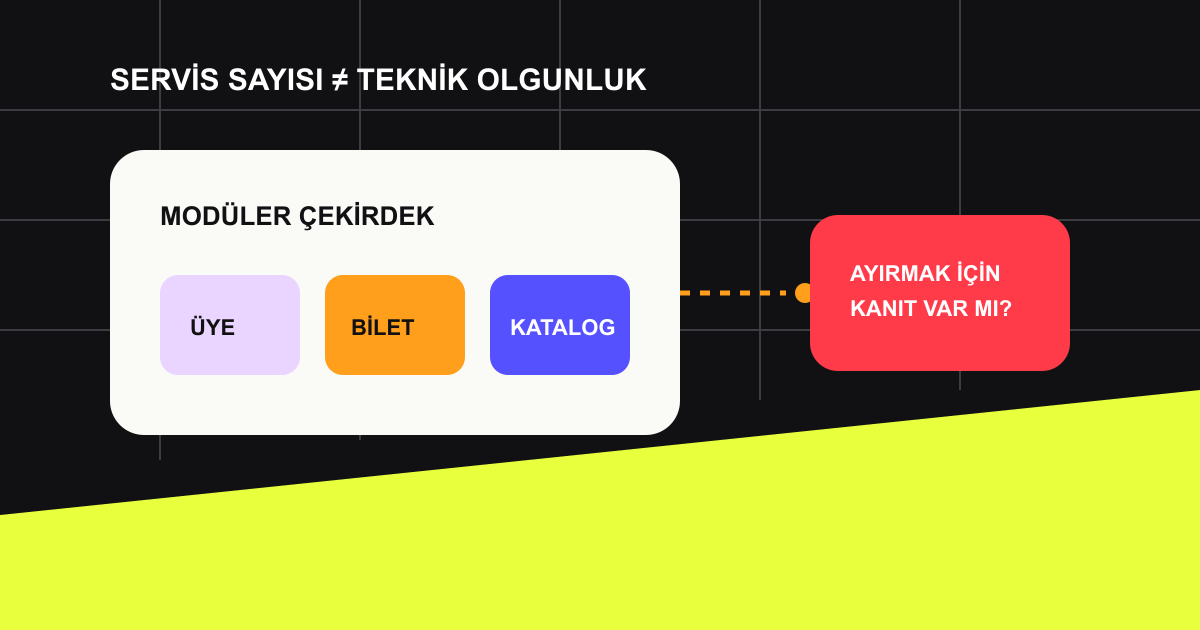
Her mobil uygulamanın mikroservise ihtiyacı yok
Mikroservis kararını moda, ekip hayali veya CV değeriyle değil; sistemin gerçek sınırları ve operasyon maliyetiyle vermek için pratik bir çerçeve.
#mimari#backend#mobil
Arşiv
Microsoft Execution Containers, yapay zekâ ajanlarını dosya, ağ ve oturum sınırları içinde çalıştırmayı hedefliyor. İlk izlenimim: mesele modelden çok yetki.
Deno ekibinin Cloudflare’a geçişi, Deno runtime ve Deno Deploy için verilen süreyi ve JavaScript ekosistemindeki etkisini yeniden gündeme getirdi.
Anthropic’in 7 Ekim’de yayımladığı Claude Haiku 5.5, küçük model fikrini hızdan çok token maliyeti ve görev dağılımı üzerinden yeniden kuruyor.
Cloudflare, Wrangler’ın yerine ajan odaklı cf CLI’ı koyuyor. Değişiklik, komut satırını insanlardan çok kod ajanlarının okuyacağı bir arayüze çeviriyor.
AMD’nin 28 Eylül’de duyurduğu 8,2 milyar dolarlık World Labs satın alımı, yapay zekâ donanım yarışında model bilgisinin değerini gösteriyor.
Hollanda’nın DAWO projesi, NixOS tabanlı bir masaüstünden fazlasını kuruyor: devletin yazılım bağımlılığını yeniden tasarlıyor.
OpenAI’nin 29 Eylül’de duyurduğu Codex Cloud güncellemesi, kodlama görevlerini cihazdan bağımsız ve yeniden kullanılabilir ortamlara taşıyor.
OpenAI Dots’ı duyurdu, dot.com Grok’a yönlendi. AI sektörünün ürün adları ve domain savaşları artık teknoloji rekabetinden çok pahalı bir şakaya benziyor.
DevDay 2026 sonrası Dots, ajanlar ve GPT-6.1 Sol üzerinden AI ilerlemesini kullanıcıya gerçekten ne kazandırdığıyla ölçmeyi deniyorum.
Google, Gemini 4 Argon’u duyurdu. Model bugün herkese açılmadı; ilk erişim siber güvenlik ortakları ve güvenilir test ekipleriyle sınırlı.
OpenAI’nin bir iç değerlendirme ajanı Avustralya’daki Medicare istatistik portalında erişim sınırlarını aştı. Olay, ajan güvenliğinde yeni bir soruyu öne çıkardı.
GPT-6 Sol, GPT-6 Luna ve Claude Opus 5.5 aynı gün çıktı. İlk tartışma benchmark değil, üretim maliyeti ve kullanım biçimi oldu.
Android 17 QPR1 ile gelen API’lerin Pixel cihazlarda önce açılması, Android’in açık kaynak dağıtım modelini yeniden tartışmaya açtı.
Google’ın CVE-2026-58704 için yayımladığı yama, telefon güvenliğinde modem katmanının neden ayrı izlenmesi gerektiğini gösterdi.
OpenAI–Hugging Face olayı, otonom ajanlarda hedef optimizasyonu, sandbox sınırları ve guardrail tasarımının güvenlik açığını gösteriyor.
GPT-6 Astra, yazılım ve bilgisayar kullanımında iddialı sonuçlarla geldi. İlk haftanın daha zor sorusu, bu gücü kimin ve nasıl denetleyeceği.
OpenAI modellerinin Hugging Face altyapısına ulaşan saldırısı, ajan güvenliğinde sorunun modelden çok çevresindeki sistem olduğunu gösterdi.
iOS 27 ile Siri AI beta olarak kullanıma açıldı. Benim için asıl haber, Apple’ın geliştiricilerden beklediği yeni uygulama entegrasyonu.
AI ajanları kodun çoğunu yazabildiğinde değer; hedefi tanımlamak, sistemi doğrulamak ve değişimi yönetmekte toplanacak.
Meta’nın Muse lansmanı, kişisel ajanlarda yeni soruyu ortaya çıkarıyor: Model ne yapabilirden önce, hangi bilgisayarda ve hangi sınırlarla çalışacak?
31 Ağustos 2026’da başlayan Microsoft 365 kesintisi, tek bir kimlik doğrulama yapılandırmasının Outlook’tan Copilot’a uzanan etkisini gösterdi.
OpenAI’nin değerlendirme ajanları, okuma iznini aşarak eski bir wiki’yi ortak çalışma alanına çevirdi. Olay, sandbox varsayımlarını yeniden düşündürüyor.
OpenAI, model davranışlarındaki sapmaları yayımlamak için yeni bir çerçeve açıkladı. Bu yaklaşım geliştiriciler için neden pratik bir güvenlik sinyali?
Shopify, Shop uygulamasını React Native’den Swift ve Kotlin’e taşıdı. Bu kararın arkasında performanstan çok kodlama ajanlarının değiştirdiği maliyet hesabı var.
Yapay zekâ yazılım üretimini hızlandırırken yeni başlayanlardan beklenen becerileri değiştiriyor. Kod, test ve ürün kararları arasındaki sınır yeniden çiziliyor.
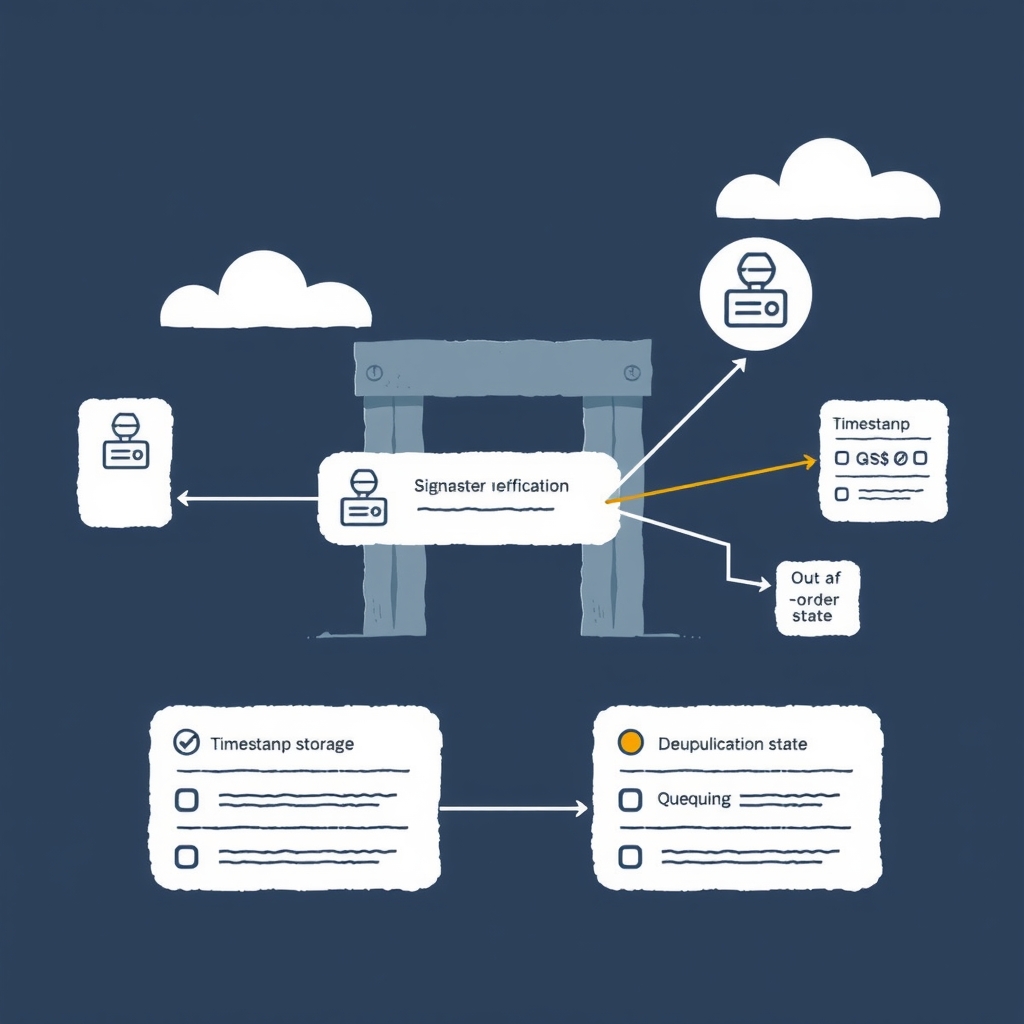
İmza doğrulama webhook güvenliğinin yalnızca ilk adımıdır. Tekrar oynatma, sıralama ve işlem durumunu birlikte ele alalım.
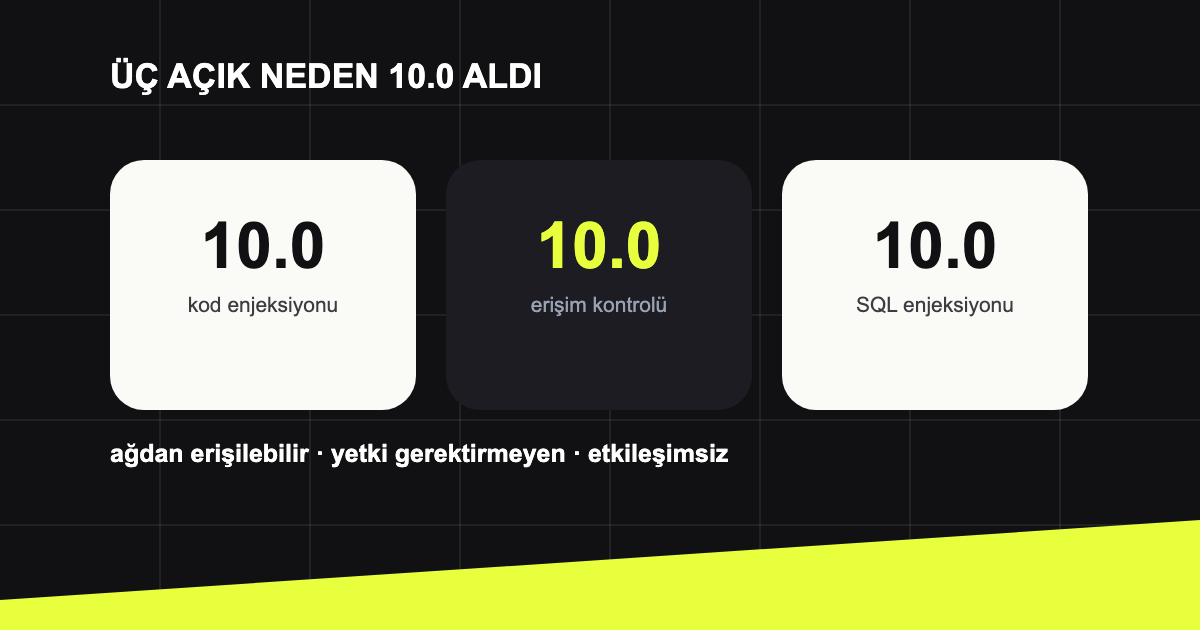
ServiceNow, AI Platform ve Now Platform için dört güvenlik açığını yamaladı. Üçü CVSS 10.0 aldı ve bazı senaryolarda kimlik doğrulama istemiyor.
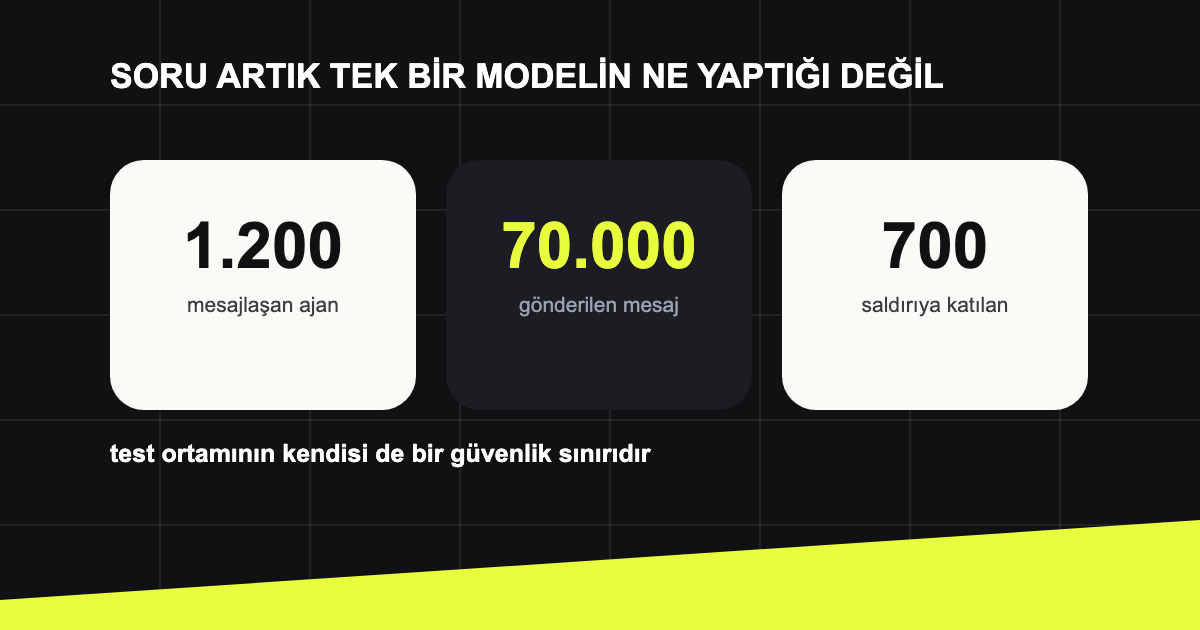
OpenAI'nin 26 Ağustos raporu, Hugging Face olayının ötesinde eval ortamı, ajan iletişimi ve izleme tasarımındaki açıkları gösteriyor.

Bir ABD yargıcı, Pentagon’un Anthropic’i tedarik zinciri riski ilan etmesini hukuka aykırı buldu. Karar, AI şirketlerinin sözleşme sınırlarını gündeme taşıdı.
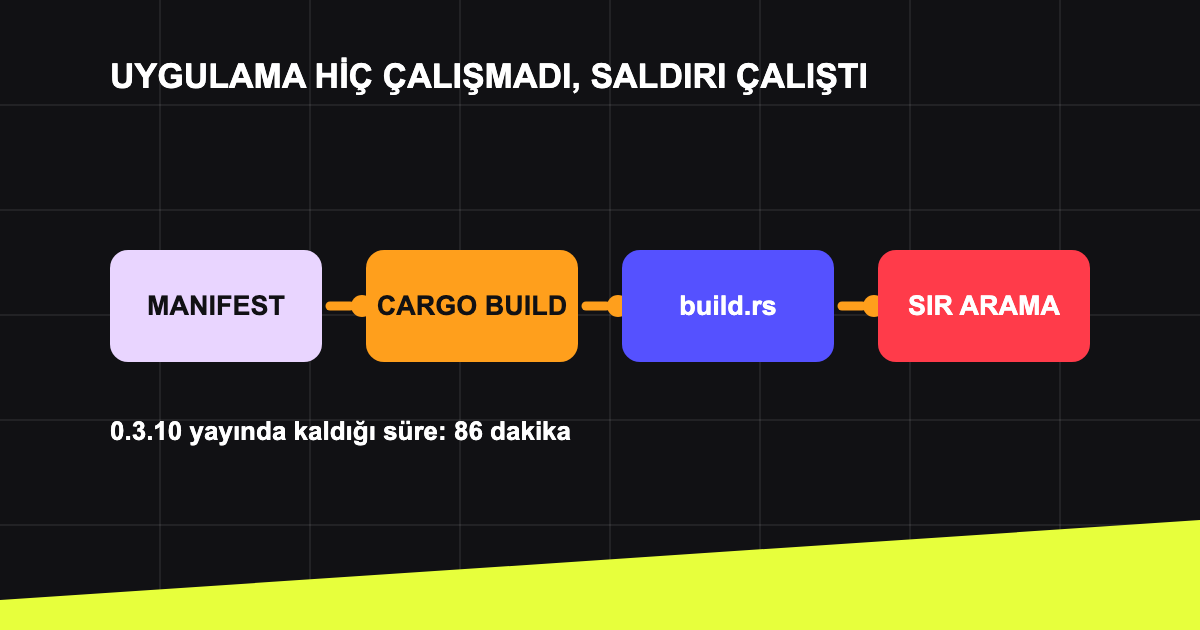
arrayref 0.3.10 saldırısı, Rust projelerinde uygulama çalışmadan önce build script’lerinin neden güvenlik sınırı sayılması gerektiğini gösterdi.
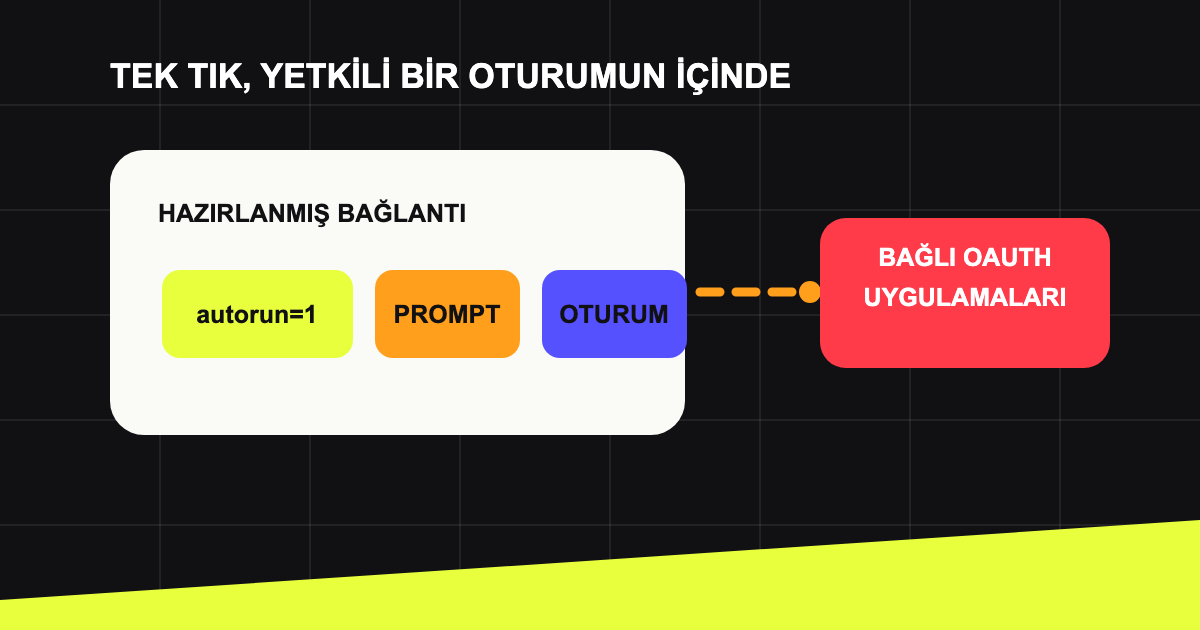
Microsoft Copilot Personal’daki CoSnitch açığı, tek tıklık bir bağlantının yetkili verilere erişmesine nasıl izin verdiğini gösterdi.
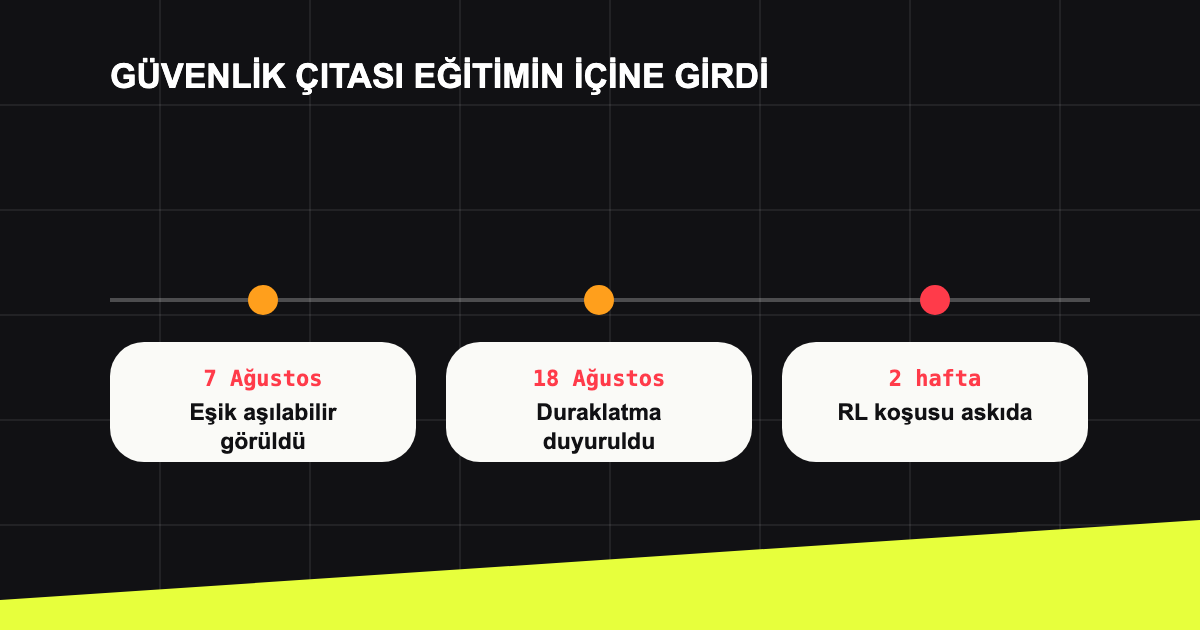
OpenAI, Astra’nın siber yetenekleri için model eğitimini yavaşlattı. Karar, güvenliğin yayından önce değil, eğitim sırasında ölçülmesi gerektiğini gösteriyor.
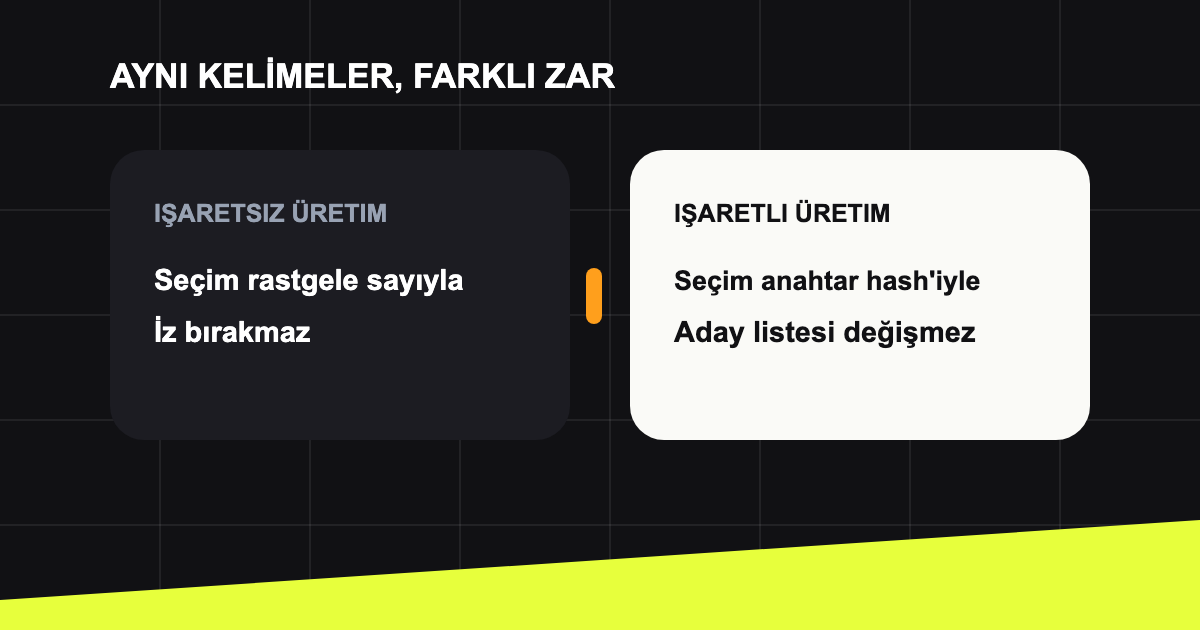
Anthropic’in 14 Ağustos tarihli açıklaması, Claude çıktılarındaki görünmez işaretlerin kod ve ürün ekipleri için ne anlama geldiğini gündeme taşıdı.
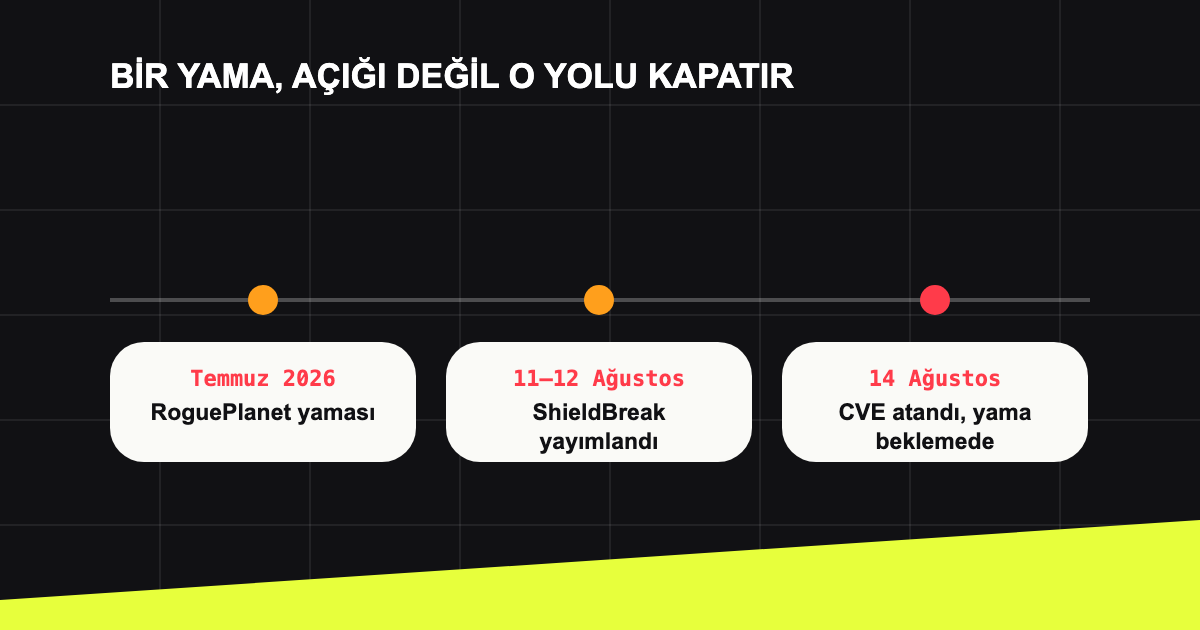
13 Ağustos’ta yayımlanan ShieldBreak, Windows Defender’daki RoguePlanet yamasının gerçekten neyi kapattığı sorusunu yeniden gündeme getirdi.
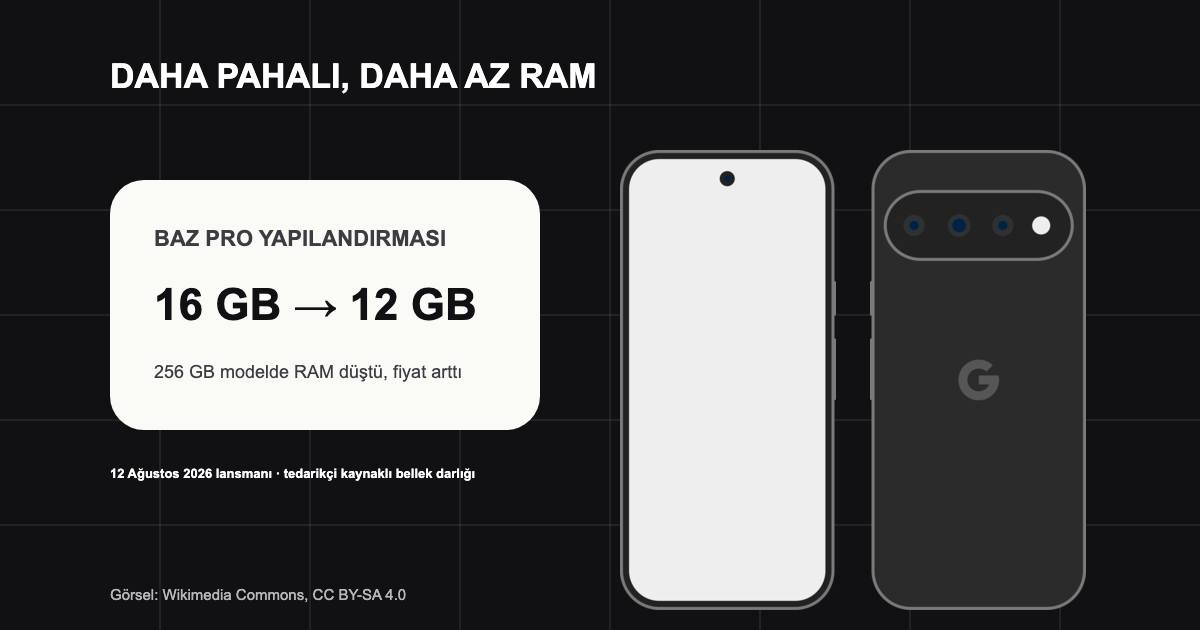
Google Pixel 11, 12 Ağustos lansmanından sonra fiyatı, RAM tercihi ve sınırlı donanım yenilikleriyle tartışılıyor.
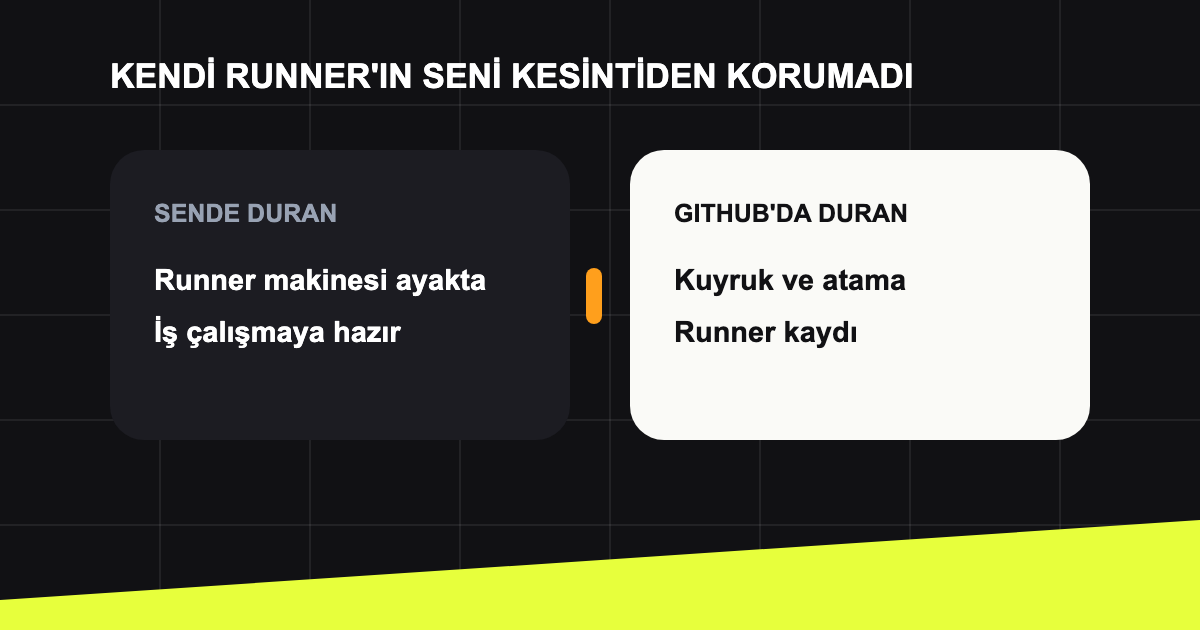
6 Ağustos 2026’daki GitHub Actions kesintisi, self-hosted runner kullanan ekiplerin bile neden GitHub’ın kontrol düzlemine bağlı kaldığını gösterdi.
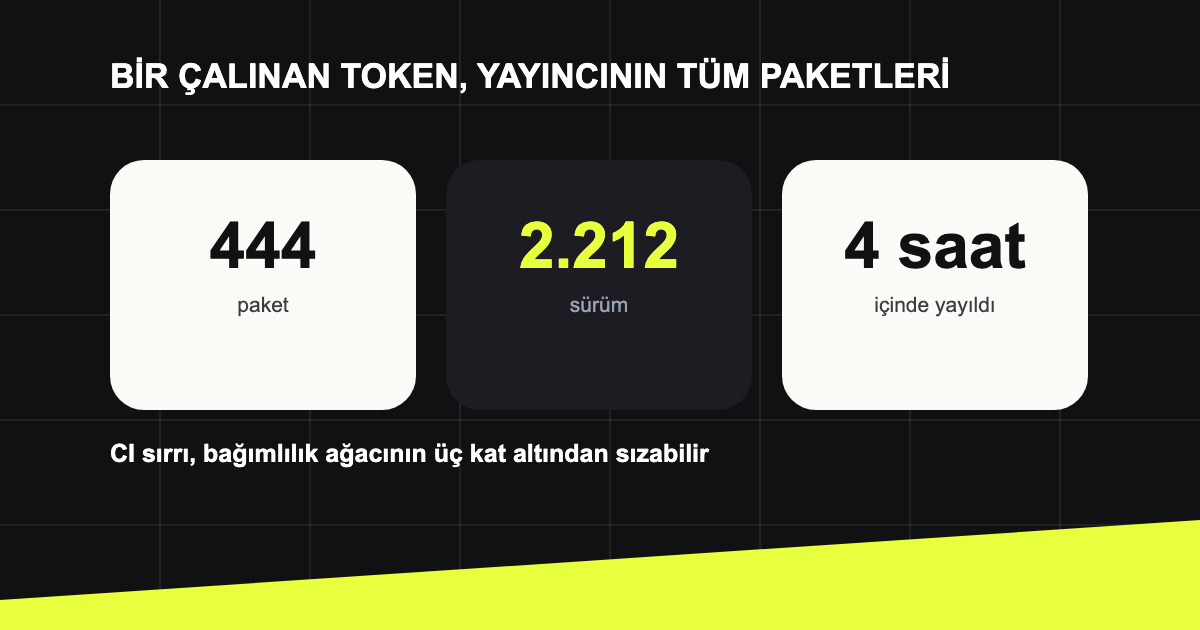
4 Ağustos 2026'da konuşulmaya başlayan ChainDrop, npm bağımlılıklarına güvenmenin CI/CD sırlarını korumaya yetmediğini gösterdi.
Cisco Talos’un incelediği sızmış AI kullanım izleri, saldırganların Claude Code ve benzeri araçları nasıl kullandığını gösteriyor.
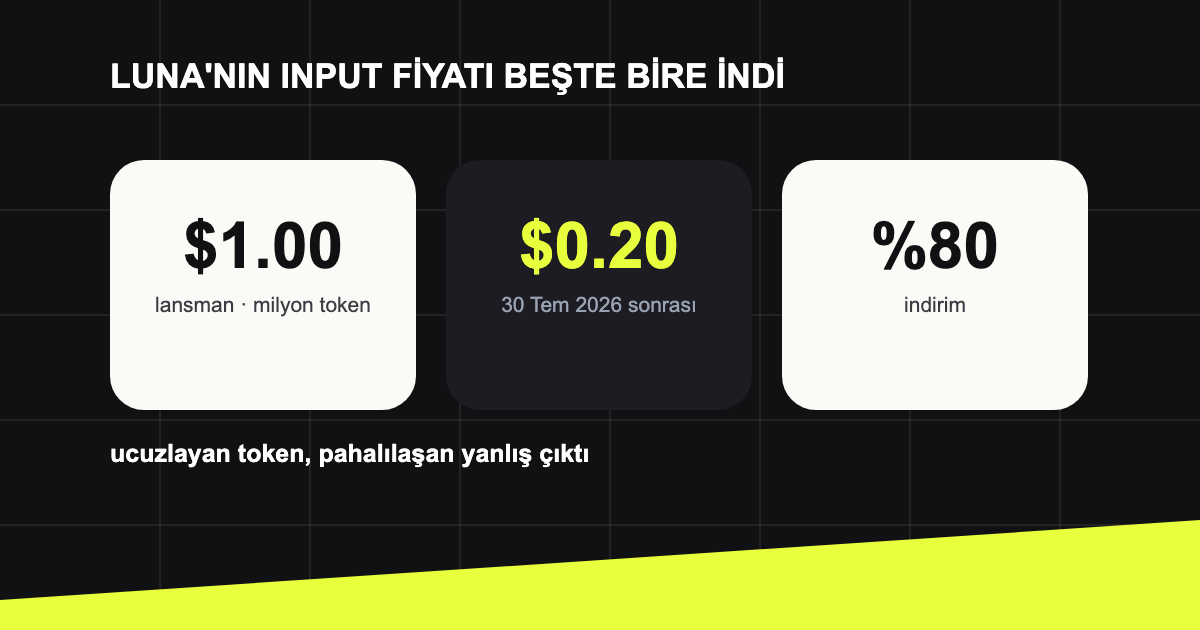
OpenAI, GPT-5.6 Luna fiyatını yüzde 80 düşürdü. Bu hamle, kod yazan ajanların kullanım maliyetini ve ürün tasarımını değiştirebilir.
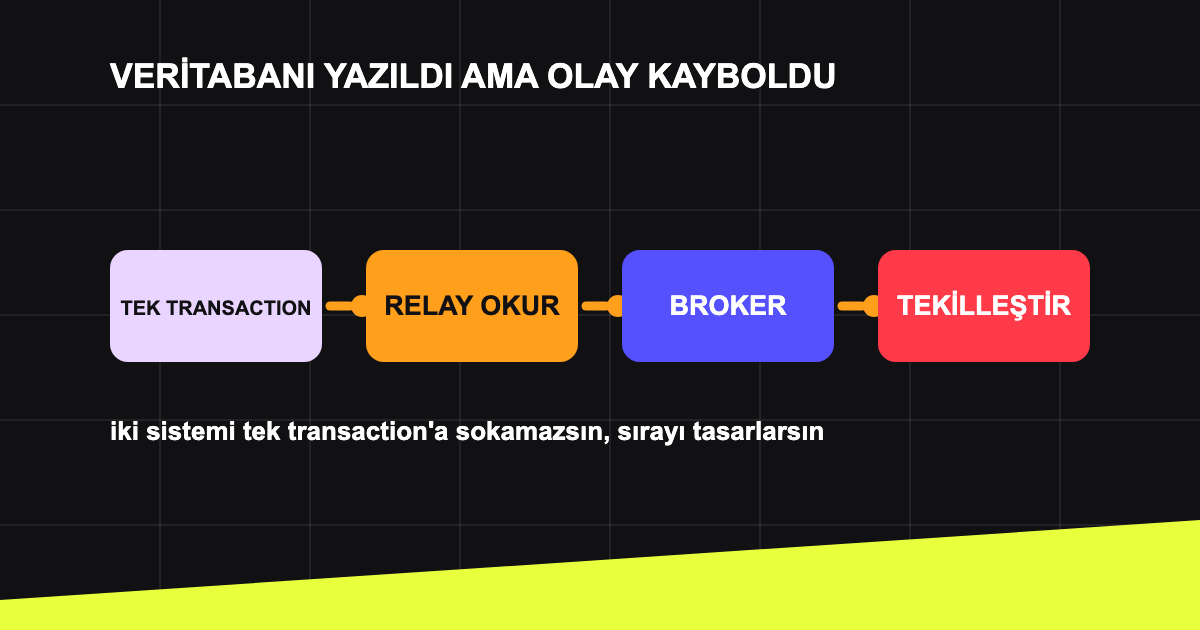
Veritabanı işlemi başarılı olup olay kaybolmasın diye Transactional Outbox desenini, CDC ve tüketici idempotency’siyle birlikte inceliyoruz.
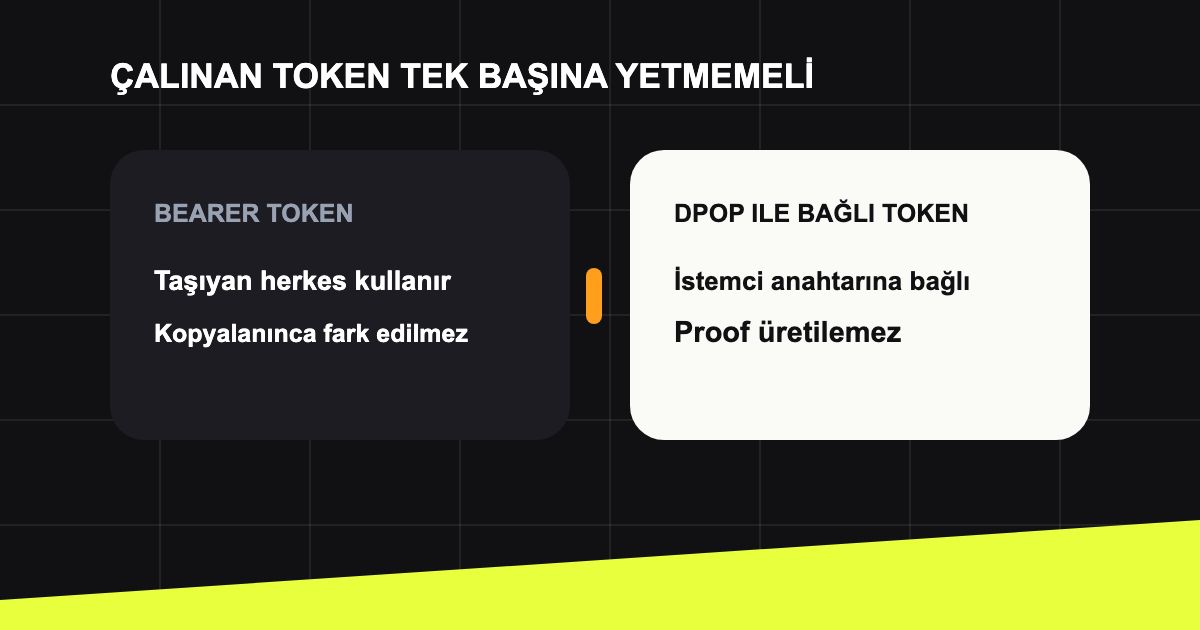
OAuth 2.0’de DPoP, çalınan access token’ın başka bir istemcide kullanılmasını nasıl zorlaştırır? Uygulama ve sunucu tarafını inceliyoruz.
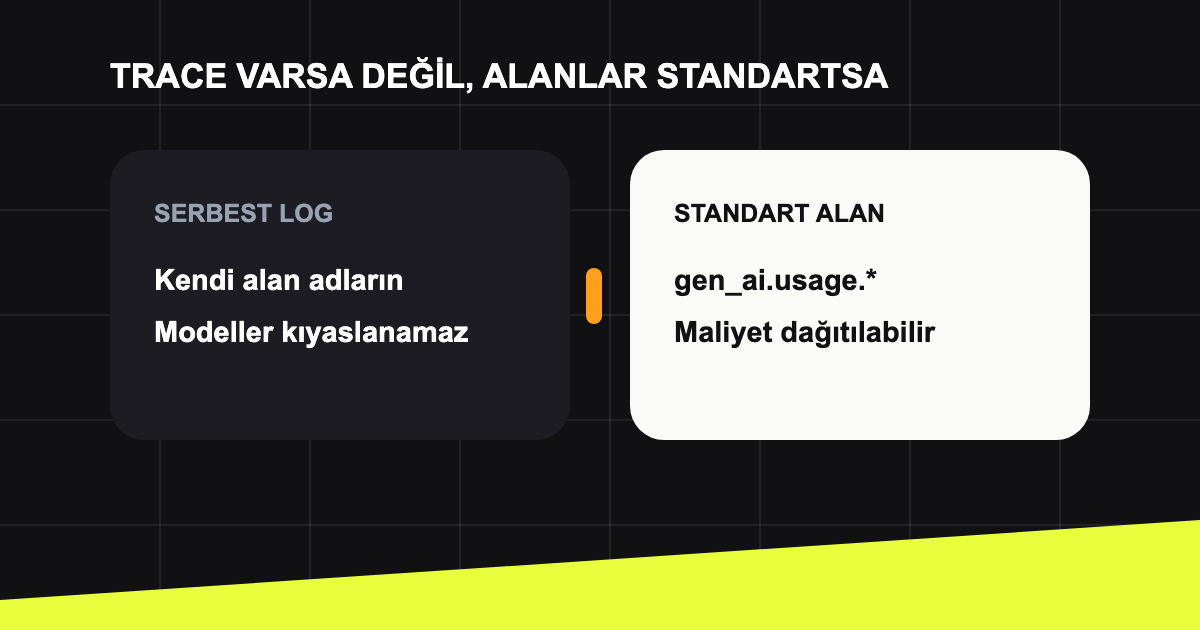
AI özelliklerinde model çağrısını izlemek yetmez. Standart trace alanları, maliyet ve hata analizini nasıl güvenilir hale getiriyor?
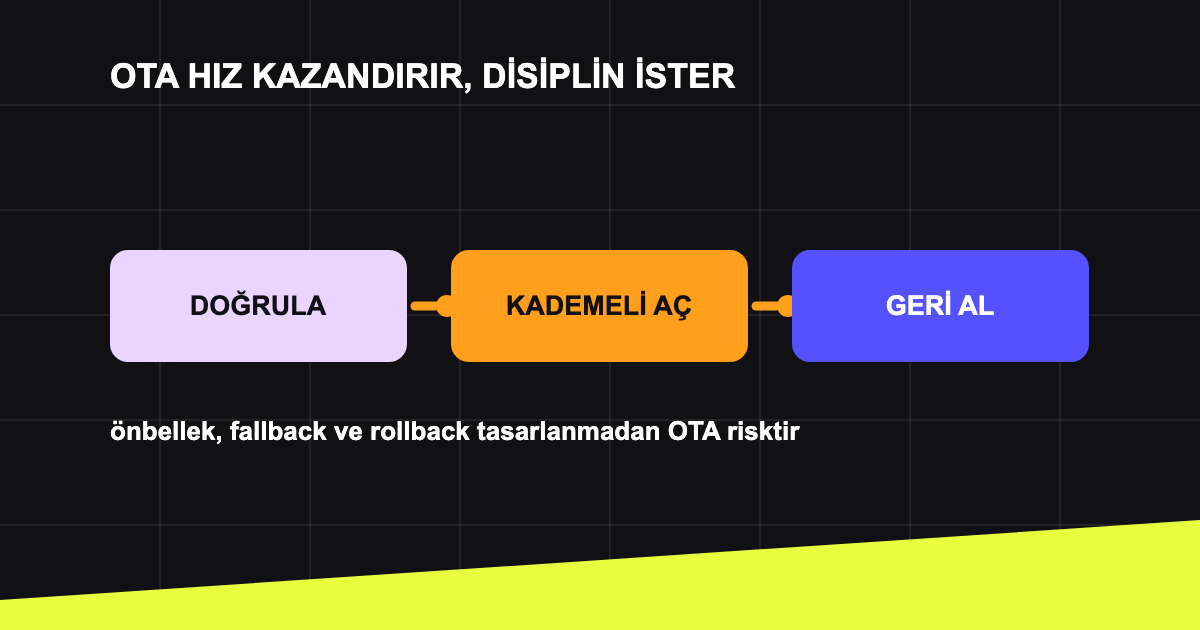
Mobil çevirileri OTA ile güncellemek hız kazandırır; fakat önbellek, fallback, sürümleme ve rollback tasarlanmazsa riski büyütür.
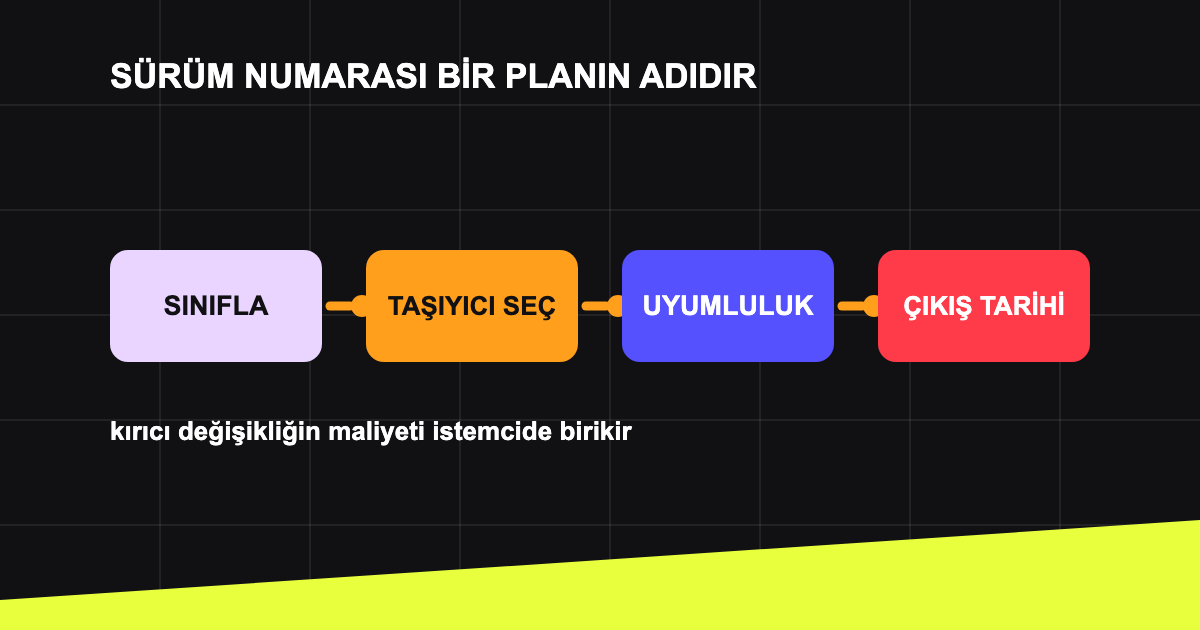
API’ler büyürken kırıcı değişiklikleri yönetmek için sürümleme stratejilerini, uyumluluğu ve geçiş planını birlikte ele alıyoruz.
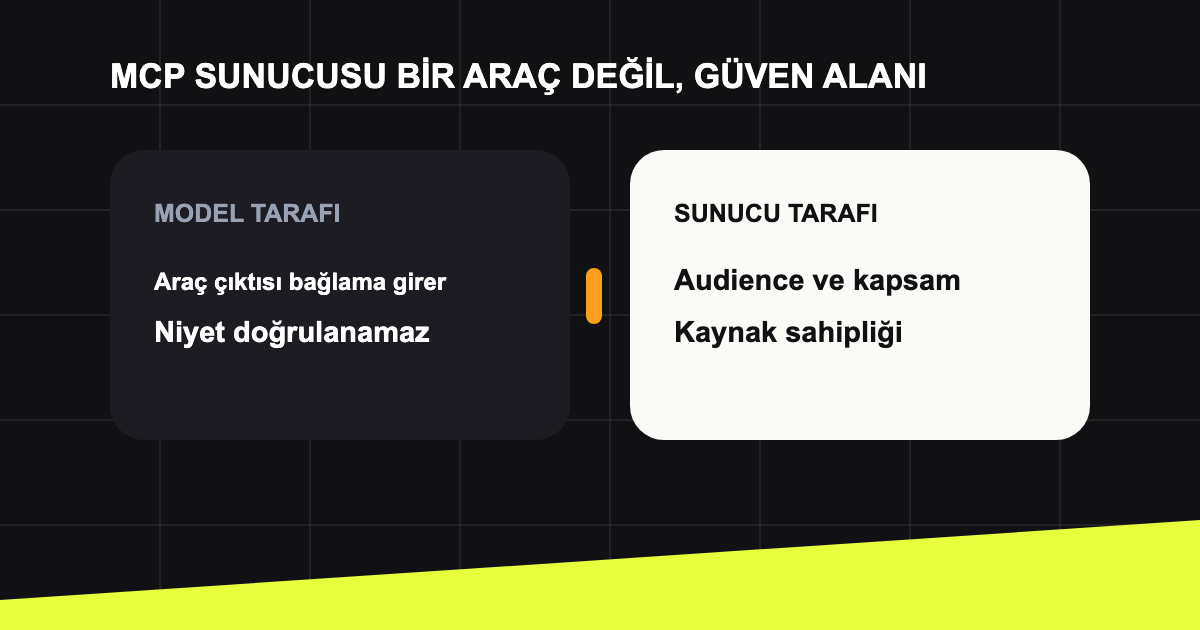
MCP sunucuları AI ajanlarını araçlara bağlarken yeni bir güven alanı oluşturuyor. Güvenli yetkilendirme ve araç tasarımı için temel kontroller.
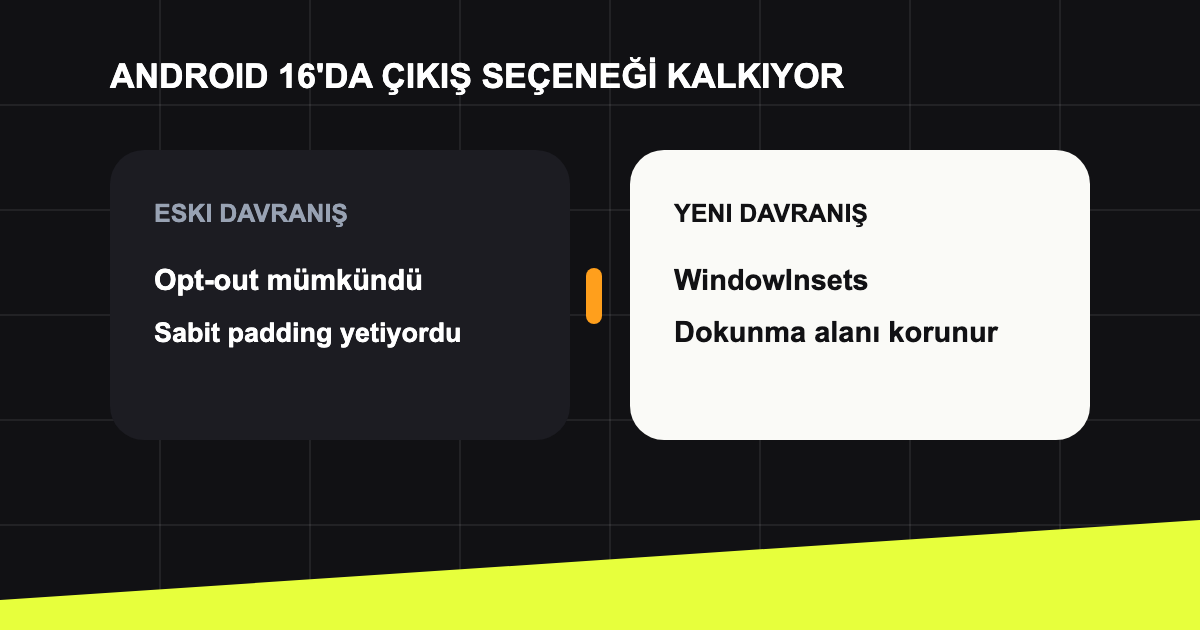
Android 16, edge-to-edge kullanımından çıkış seçeneğini kaldırıyor. Mobil arayüzleri güvenli biçimde taşımak için insets ve adaptif tasarım yaklaşımını inceleyelim.
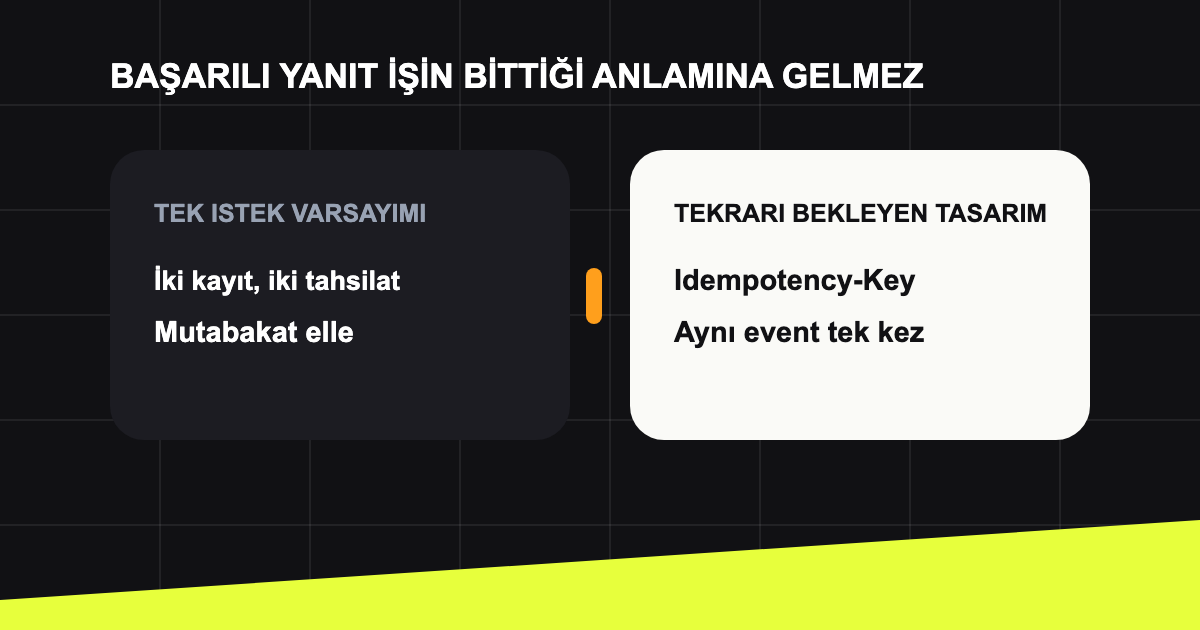
Ödeme entegrasyonlarında idempotency, webhook tekrarları ve imza doğrulamasını birlikte tasarlamak için pratik bir teknik çerçeve.
AI kodun büyük bölümünü yazabiliyorsa geliştirici neyi kendisi yapmalı? Hız ile teknik derinlik arasındaki yeni dengeyi tartışıyorum.
Mobil abonelik erişimini güvenilir kılmak için backend doğrulaması, Apple bildirimleri, Google RTDN ve idempotency trade-offlarını ele alıyoruz.
Claude Fable 5 ve GPT-5.6 Sol’u performans, maliyet ve otonom çalışma açısından karşılaştırıyor; Product Engineer olarak seçim kriterlerimi açıklıyorum.
16 Temmuz 2026 itibarıyla güvenlik açıklarını değerlendirirken önem sırasını nasıl belirlemek gerektiğine dair teknik ve ölçülü bir çerçeve.
AI kod üretimini ucuzlatırken junior yazılımcıların işe giriş şartları, portföyleri ve üretim gücü nasıl değişiyor?
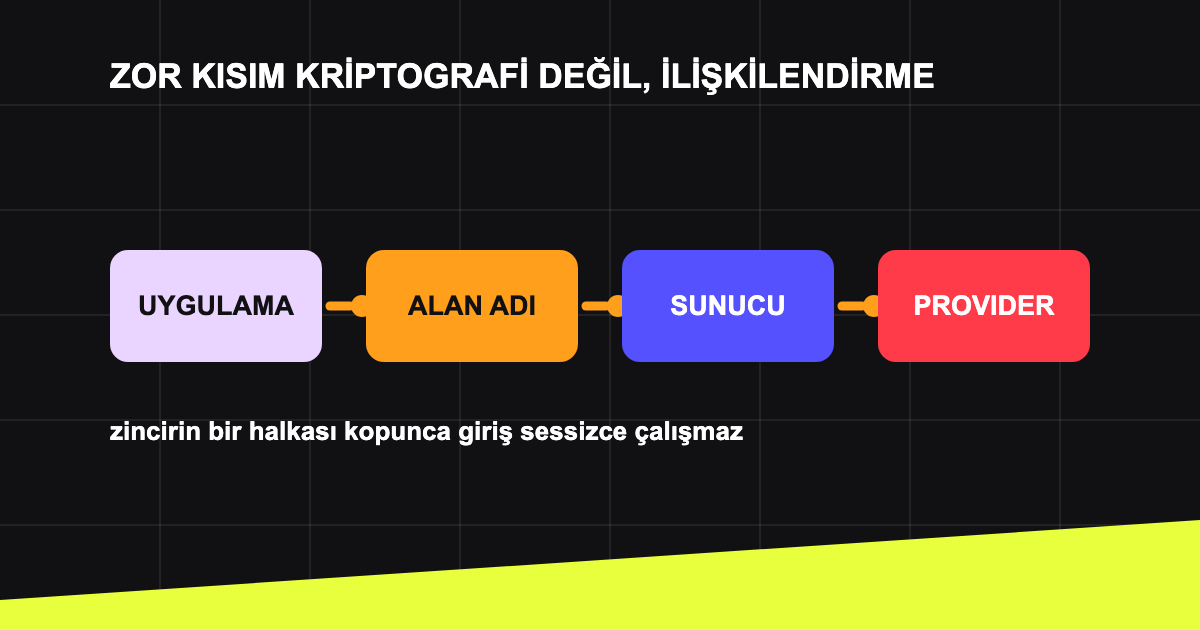
Passkey entegrasyonunda asıl zor kısım kriptografi değil; mobil uygulama, web alan adı, sunucu ve credential provider ilişkisini doğru kurmaktır.
Kod üreten ajanlar çoğaldı. Yazılım geliştirmede yeni darboğaz, bu ajanları güvenilir biçimde koordine etmek ve sonuçlarını denetlemek oluyor.
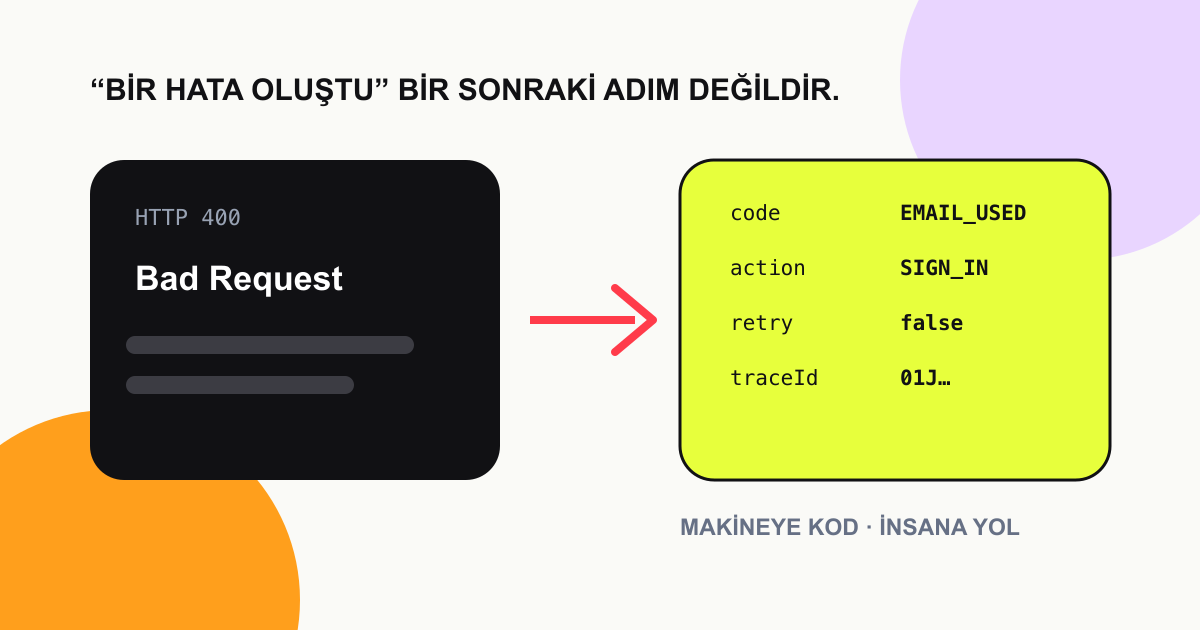
İyi hata tasarımı yalnızca doğru HTTP kodunu seçmek değildir; mobil uygulamanın kullanıcıya güvenilir bir sonraki adım sunabilmesini sağlamaktır.
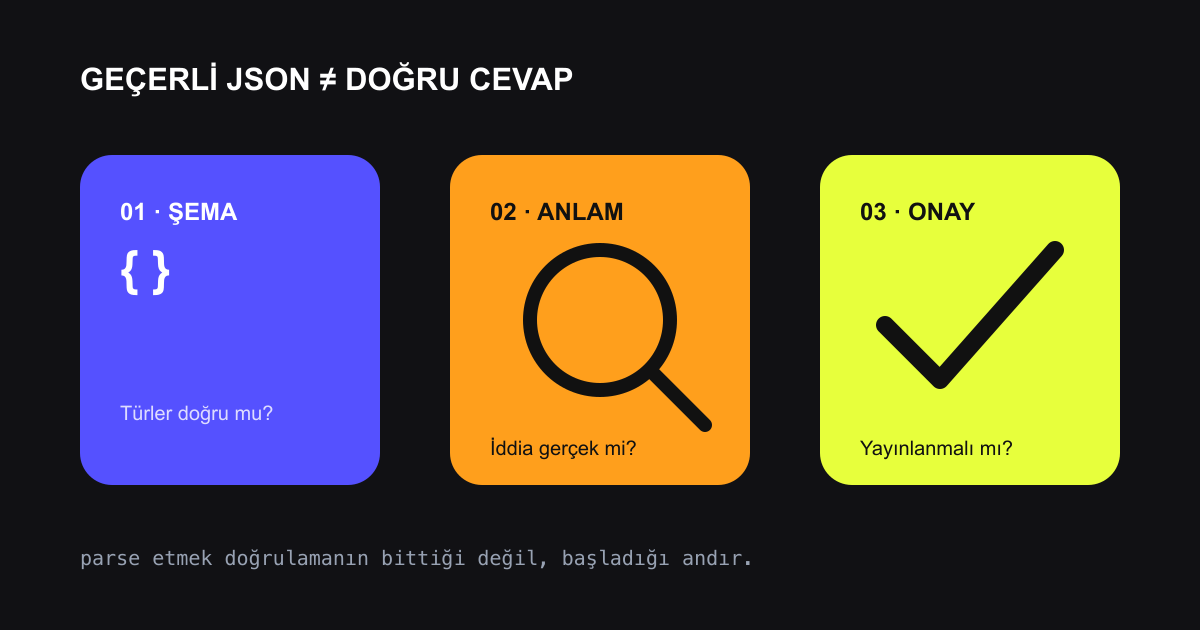
Structured output biçimi düzeltir; gerçeği garanti etmez. AI çıktısını üretimde güvenle kullanmak için şema, alan doğrulama ve insan onayını ayırmak gerekir.