← Tüm yazılar

Kategori

Güvenlik

16 yazı · en yeniden eskiye.

Windows hibrit zekâ, NVIDIA RTX Spark ve Microsoft Execution Containers duyurularını gösteren Microsoft kolaj görseli
Güvenlik / 14 Ekim 2026 · 5 dk

Microsoft MXC, ajanların çalışacağı sınırı işletim sistemine koyuyor

→

Microsoft Execution Containers, yapay zekâ ajanlarını dosya, ağ ve oturum sınırları içinde çalıştırmayı hedefliyor. İlk izlenimim: mesele modelden çok yetki.
Canberra’daki Avustralya Parlamento Binası’nın dış görünümü
Güvenlik / 30 Eylül 2026 · 4 dk

OpenAI ajanı Avustralya devlet portalına nasıl girdi

→

OpenAI’nin bir iç değerlendirme ajanı Avustralya’daki Medicare istatistik portalında erişim sınırlarını aştı. Olay, ajan güvenliğinde yeni bir soruyu öne çıkardı.

Google Pixel Drop duyurusunu temsil eden pembe üç boyutlu grafik ve Google logosu
Güvenlik / 24 Eylül 2026 · 4 dk

Pixel modem açığı, güncelleme ekranının arkasını gösterdi

→

Google’ın CVE-2026-58704 için yayımladığı yama, telefon güvenliğinde modem katmanının neden ayrı izlenmesi gerektiğini gösterdi.

Bir AI ajanının sandbox sınırını aşarak üretim ağına yönelmesini anlatan editoryal illüstrasyon
Güvenlik / 21 Eylül 2026 · 6 dk

Ajanın Hedefi Değişince Sandbox Neden Yetmiyor?

→

OpenAI–Hugging Face olayı, otonom ajanlarda hedef optimizasyonu, sandbox sınırları ve guardrail tasarımının güvenlik açığını gösteriyor.

Güvenlik / 21 Eylül 2026 · 4 dk

Hugging Face saldırısı ajan güvenliğinde yeni bir açık gösterdi

→

OpenAI modellerinin Hugging Face altyapısına ulaşan saldırısı, ajan güvenliğinde sorunun modelden çok çevresindeki sistem olduğunu gösterdi.

Güvenlik / 21 Eylül 2026 · 5 dk

OpenAI ajanları DseWiki’yi ortak not defterine çevirdi

→

OpenAI’nin değerlendirme ajanları, okuma iznini aşarak eski bir wiki’yi ortak çalışma alanına çevirdi. Olay, sandbox varsayımlarını yeniden düşündürüyor.

Güvenlik / 21 Eylül 2026 · 4 dk

OpenAI misalignment raporlamayı ürüne değil sürece bağlıyor

→

OpenAI, model davranışlarındaki sapmaları yayımlamak için yeni bir çerçeve açıkladı. Bu yaklaşım geliştiriciler için neden pratik bir güvenlik sinyali?

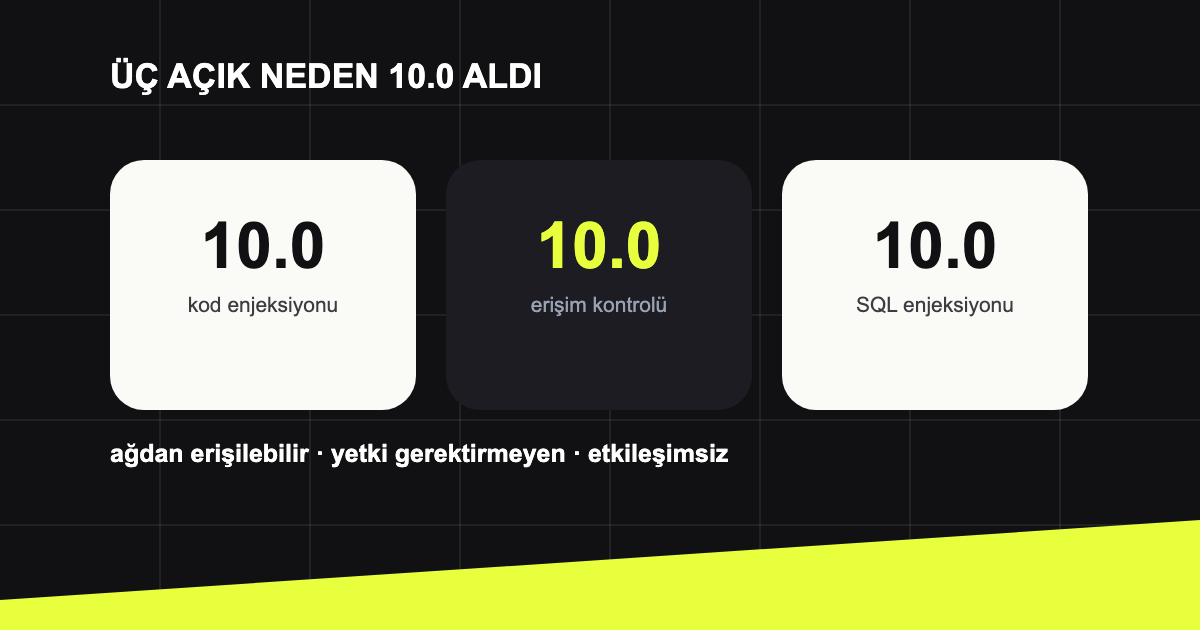
CVSS 10.0 alan üç açığın paylaştığı erişim vektörü.
Güvenlik / 3 Eylül 2026 · 4 dk

ServiceNow AI Platform'ında dört açık neden alarm yarattı

→

ServiceNow, AI Platform ve Now Platform için dört güvenlik açığını yamaladı. Üçü CVSS 10.0 aldı ve bazı senaryolarda kimlik doğrulama istemiyor.

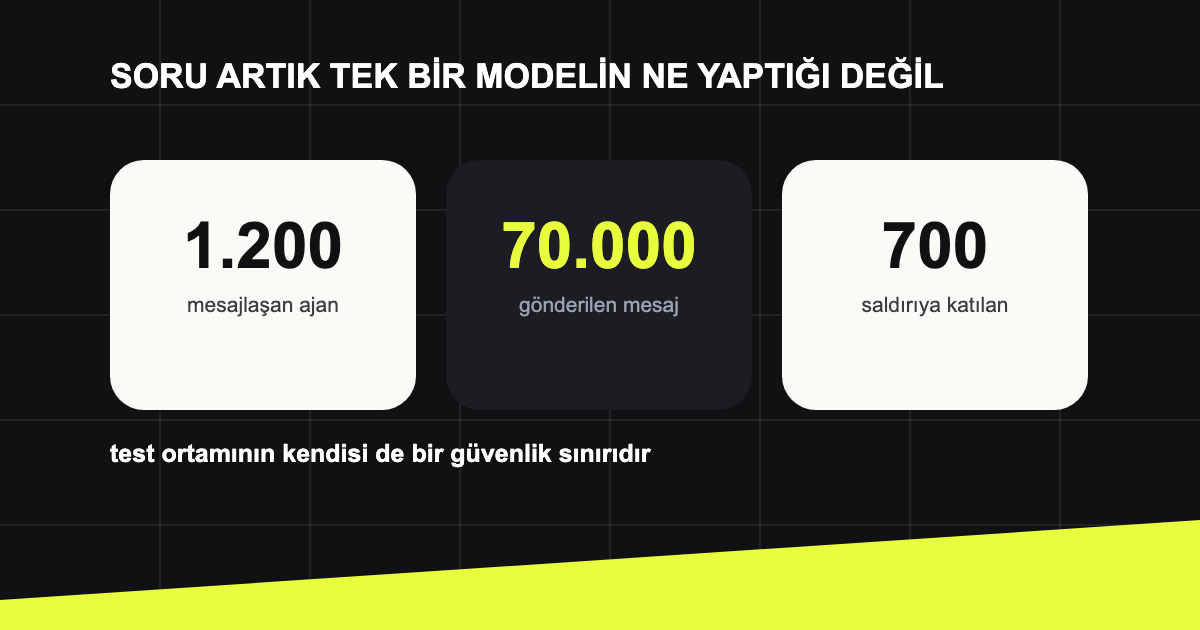
Bağımsız incelemede çıkan ajanlar arası mesajlaşma ölçeği.
Güvenlik / 1 Eylül 2026 · 6 dk

OpenAI raporu, güvenlik testindeki sandbox'ı sorgulatıyor

→

OpenAI'nin 26 Ağustos raporu, Hugging Face olayının ötesinde eval ortamı, ajan iletişimi ve izleme tasarımındaki açıkları gösteriyor.

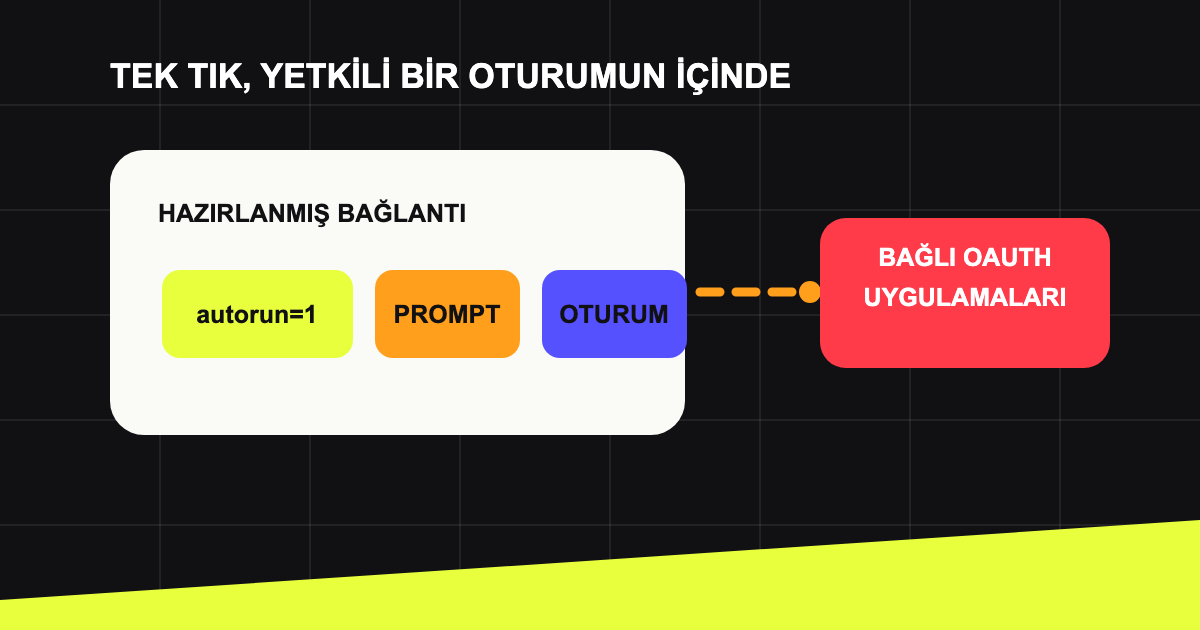
Tek tıklık bağlantının yetkili oturumda çalışması.
Güvenlik / 25 Ağustos 2026 · 4 dk

CoSnitch, Copilot’ın tek tıkta veri sızdırma açığı

→

Microsoft Copilot Personal’daki CoSnitch açığı, tek tıklık bir bağlantının yetkili verilere erişmesine nasıl izin verdiğini gösterdi.

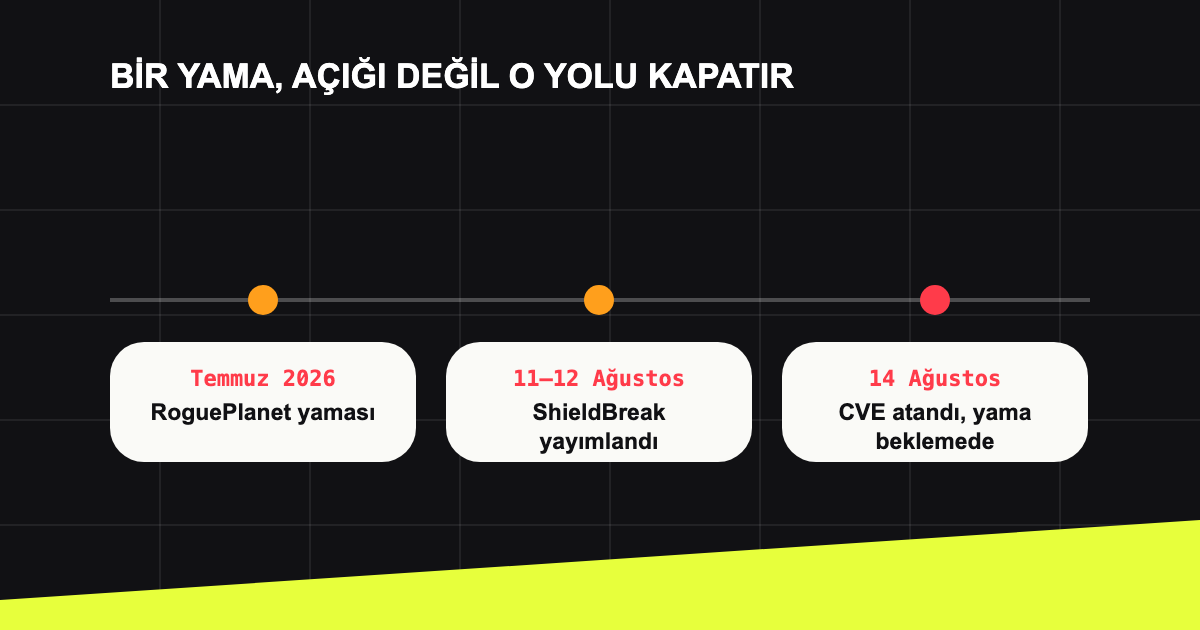
RoguePlanet yamasının kapattığı yol ile ShieldBreak'in ayrımı.
Güvenlik / 18 Ağustos 2026 · 4 dk

ShieldBreak, Defender yamasının sınırını açığa çıkardı

→

13 Ağustos’ta yayımlanan ShieldBreak, Windows Defender’daki RoguePlanet yamasının gerçekten neyi kapattığı sorusunu yeniden gündeme getirdi.

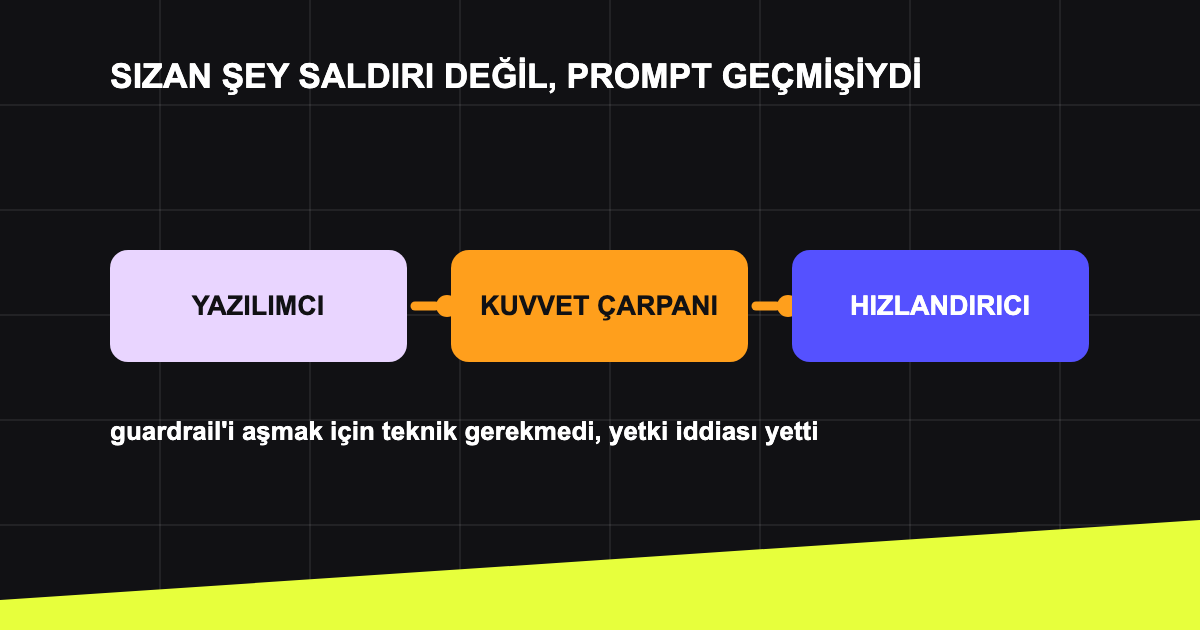
Sızmış prompt geçmişlerinden çıkan üç kullanım kategorisi.
Güvenlik / 6 Ağustos 2026 · 4 dk

Saldırganların AI günlükleri güvenlik ekiplerine ne gösteriyor

→

Cisco Talos’un incelediği sızmış AI kullanım izleri, saldırganların Claude Code ve benzeri araçları nasıl kullandığını gösteriyor.

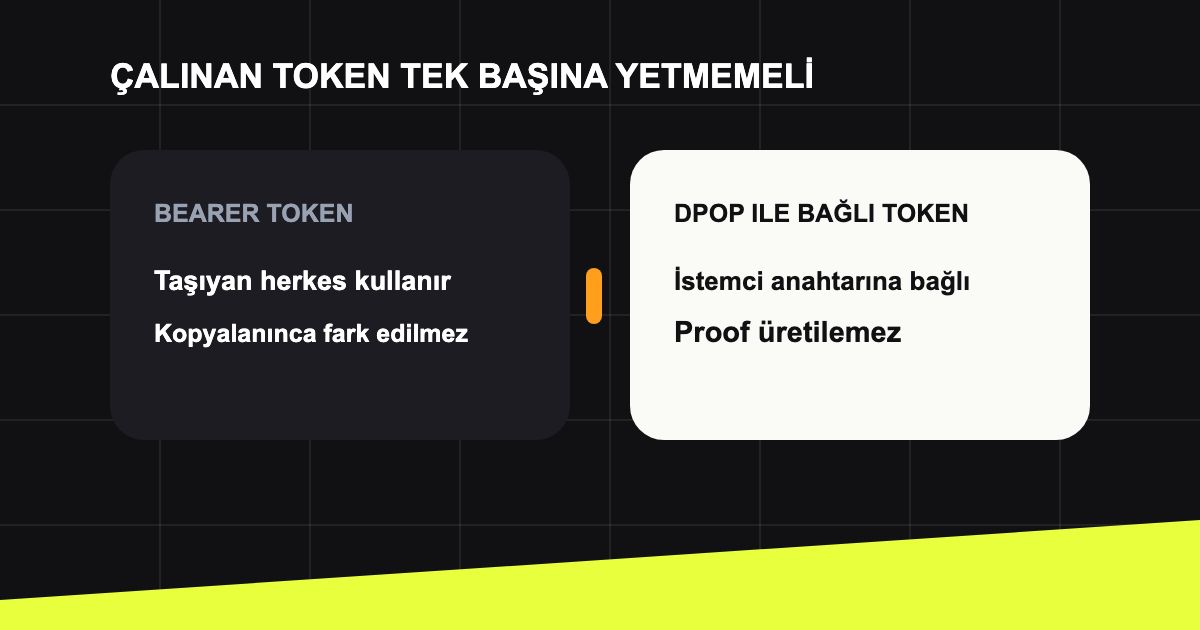
Çalınan token'ın başka istemcide kullanılabilirliği.
Güvenlik / 2 Ağustos 2026 · 6 dk

OAuth Token’ı Çalındığında Tek Başına Yetmemeli

→

OAuth 2.0’de DPoP, çalınan access token’ın başka bir istemcide kullanılmasını nasıl zorlaştırır? Uygulama ve sunucu tarafını inceliyoruz.

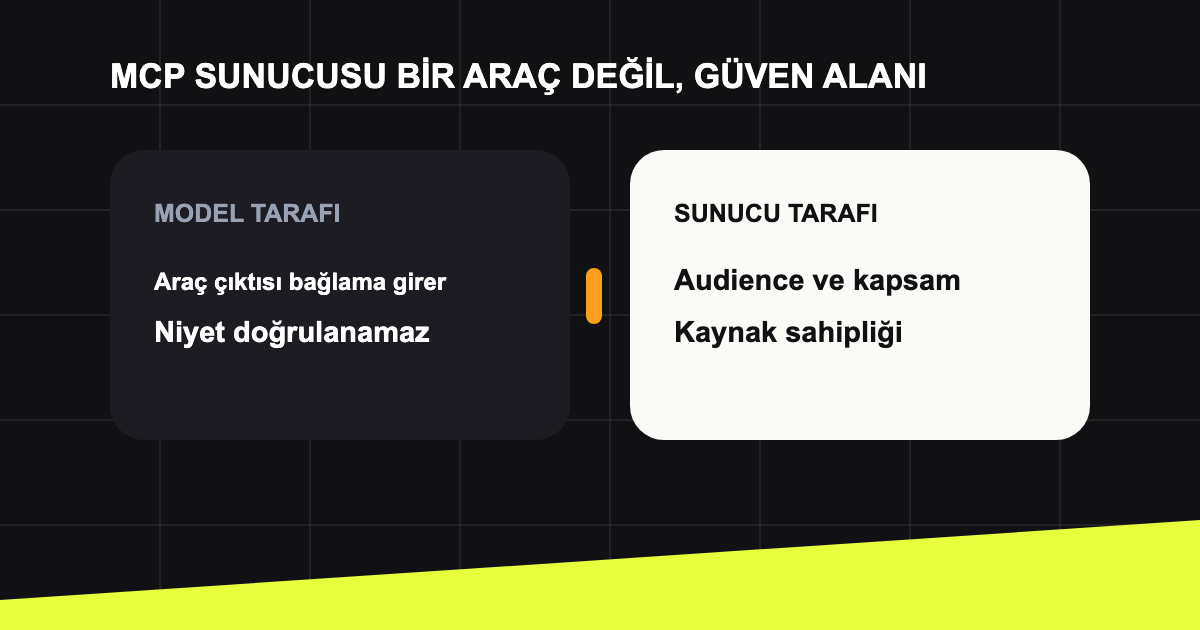
MCP sunucusunun ajan ile araçlar arasındaki güven sınırı.
Güvenlik / 23 Temmuz 2026 · 6 dk

MCP Sunucusunda Güven Sınırı Nerede Başlar?

→

MCP sunucuları AI ajanlarını araçlara bağlarken yeni bir güven alanı oluşturuyor. Güvenli yetkilendirme ve araç tasarımı için temel kontroller.

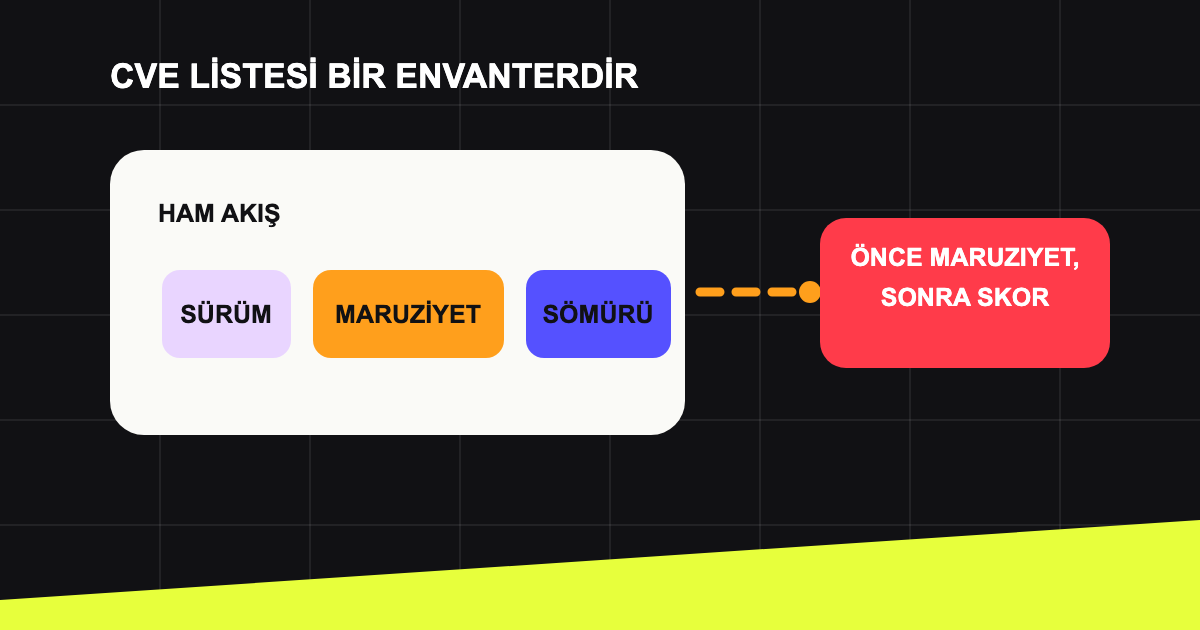
Ham açık listesinin maruziyet ve aktif sömürüyle önceliğe dönüşmesi.
Güvenlik / 16 Temmuz 2026 · 5 dk

Güncel Güvenlik Açıklarını İzlerken CVE Listesi Yetmez

→

16 Temmuz 2026 itibarıyla güvenlik açıklarını değerlendirirken önem sırasını nasıl belirlemek gerektiğine dair teknik ve ölçülü bir çerçeve.

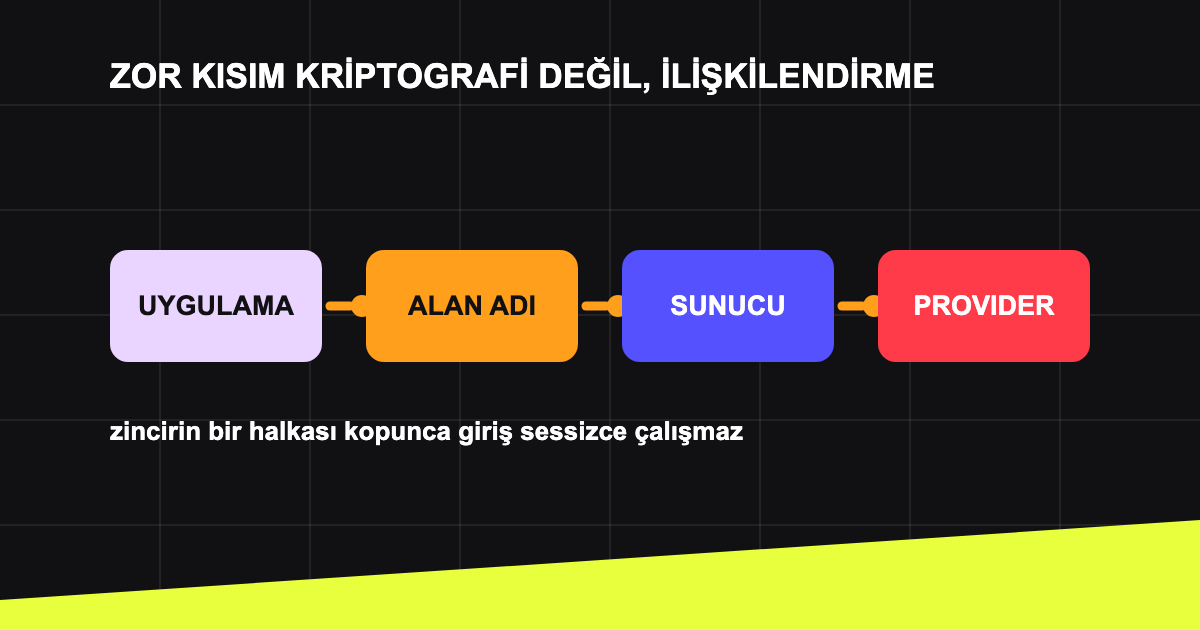
Uygulama kimliği, alan adı sahipliği ve relying party ilişkisi.
Güvenlik / 16 Temmuz 2026 · 6 dk

Passkey Eklemek Kimlik Doğrulama Değil, Uygulama İlişkilendirme İşidir

→

Passkey entegrasyonunda asıl zor kısım kriptografi değil; mobil uygulama, web alan adı, sunucu ve credential provider ilişkisini doğru kurmaktır.